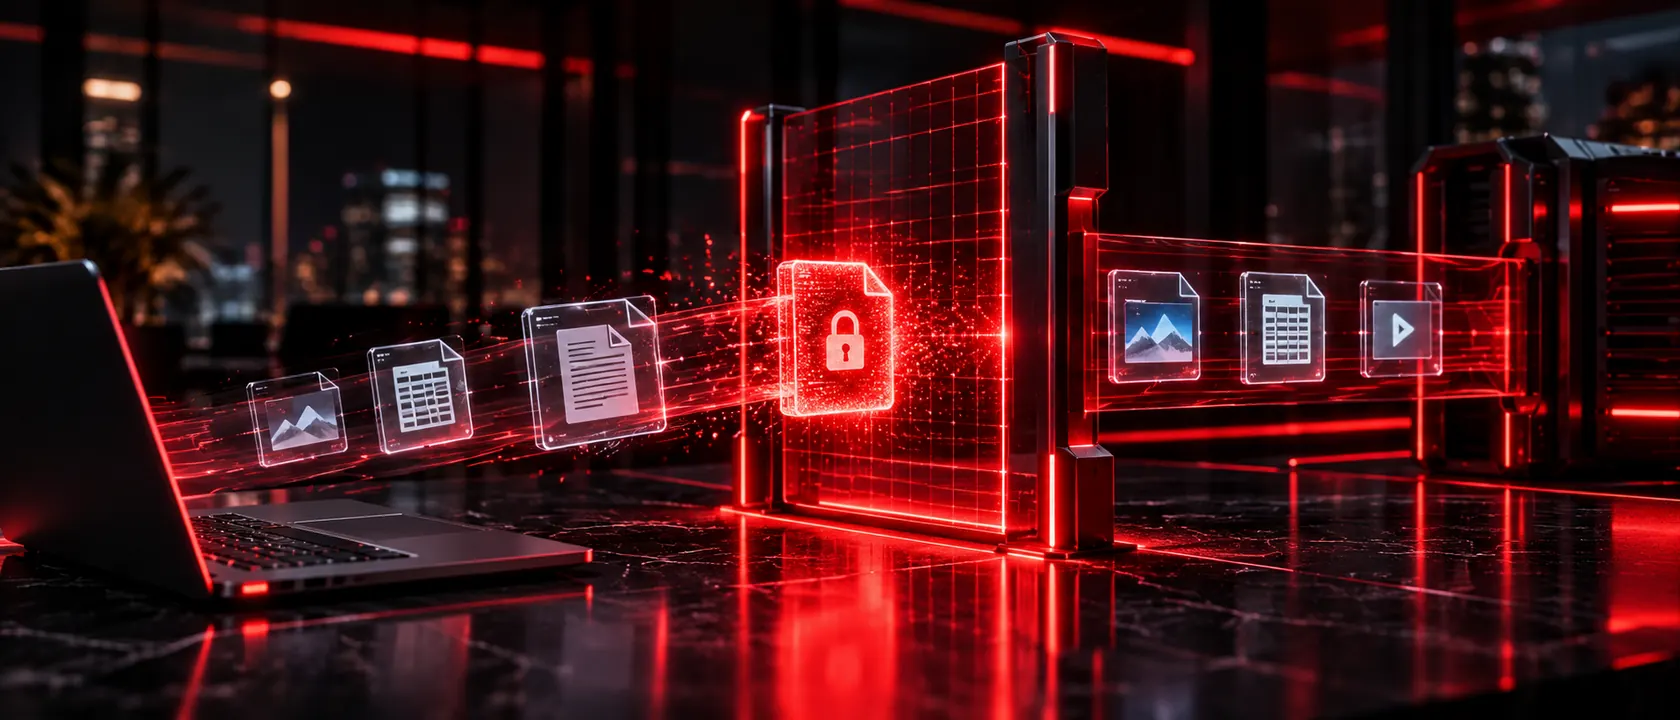
Müşteri bilgileri, finansal kayıtlar ve ticari sırlar gibi hassas verilerinizin e-posta, USB bellek, bulut depolama ya da web üzerinden yetkisiz şekilde kurum dışına çıkmasını tespit eden ve engelleyen bir veri sızıntısı önleme (DLP) yapısı kurarız.
Kimler için?
Kişisel veri, müşteri listesi, teklif ve fiyat bilgisi, proje ya da tasarım dosyası gibi kurum dışına çıkması ciddi zarar doğuracak veriler işleyen tüm kurumlar.
Neler içerir?
Veri sınıflandırma. Hangi verinin hassas olduğunun ve nerede tutulduğunun belirlenmesi.
Politika tasarımı. Hangi verinin kim tarafından, hangi kanaldan paylaşılabileceğine dair kurallar.
Kanal kontrolü. E-posta, web, bulut depolama, USB ve yazıcı üzerinden veri çıkışının izlenmesi; gerektiğinde uyarı verilmesi ya da engellenmesi.
Olay inceleme. Politika ihlallerinin raporlanması ve incelenmesi.
Kademeli devreye alma. Önce yalnızca izleme, iş akışlarını aksatmadığı görüldükten sonra engelleme.
Süreç nasıl işler?
- Hassas verilerinizi ve paylaşım ihtiyaçlarınızı birlikte belirleriz.
- Politikaları tasarlar, sizinle onaylarız.
- Sistemi izleme modunda devreye alırız.
- Birkaç haftalık gözlemden sonra kuralları iyileştiririz.
- Engelleme moduna geçer, düzenli raporlarız.
KVKK ile ilişkisi
KVKK, kişisel verilerin yetkisiz aktarımını önlemek için teknik tedbir alınmasını ister. DLP, bu tedbirin en doğrudan uygulamalarından biridir. Konuya giriş için DLP Nedir? yazımıza bakabilirsiniz.