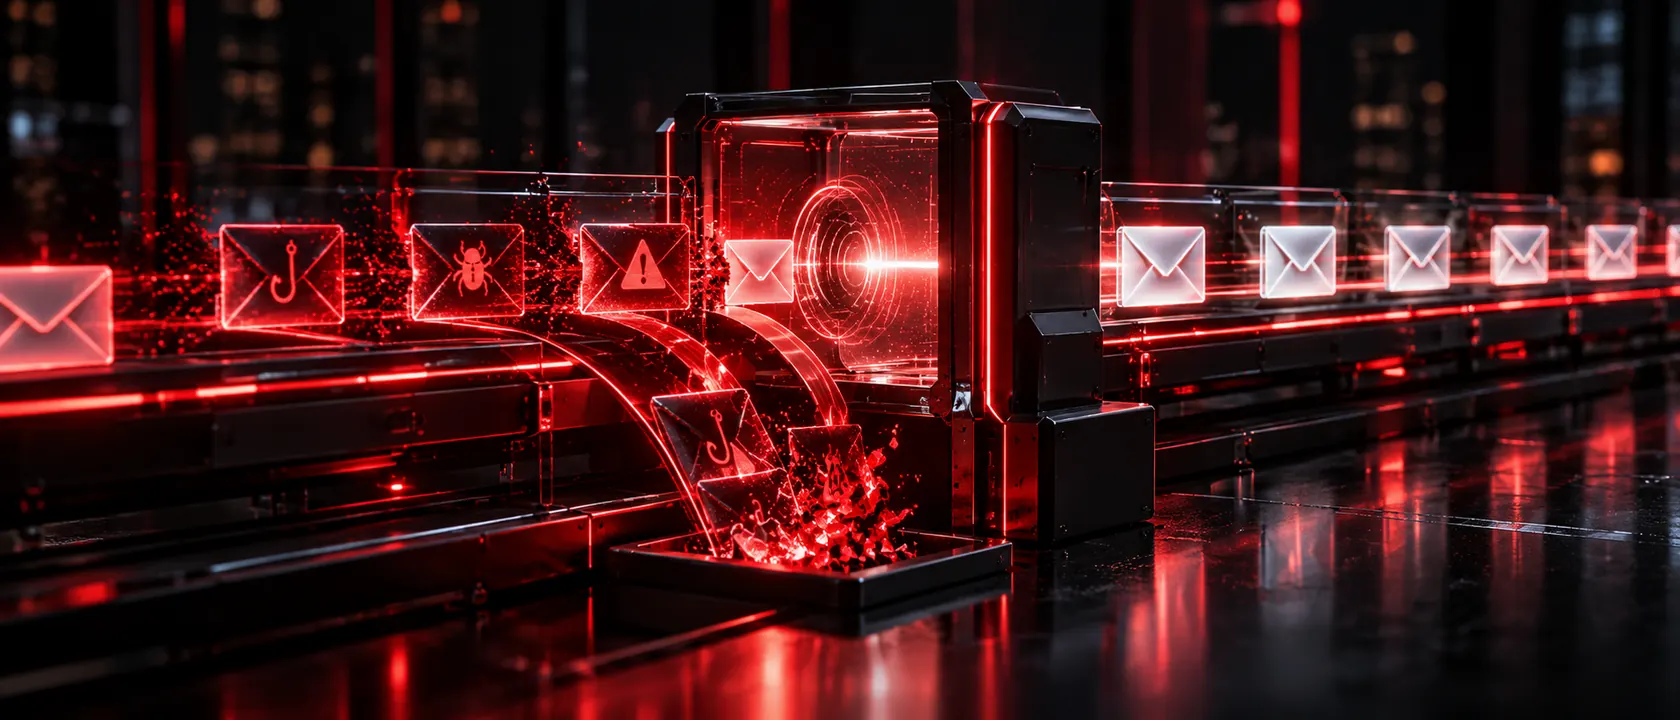
Kurumunuzun e-posta altyapısını oltalama, zararlı ek, sahte gönderici ve hesap ele geçirme saldırılarına karşı koruruz. Microsoft 365, Google Workspace ve şirket içi e-posta sunucularıyla çalışırız.
Kimler için?
E-postayı müşteri, tedarikçi ve ödeme yazışmaları için kullanan tüm kurumlar. Özellikle sahte fatura ve "hesap numaramız değişti" dolandırıcılıklarının hedefi olan finans ve satın alma ekipleri.
Neler içerir?
Gelişmiş e-posta filtreleme. Spam, oltalama ve zararlı eklerin kullanıcıya ulaşmadan durdurulması; şüpheli bağlantıların tıklama anında kontrolü.
Alan adı koruması (SPF, DKIM, DMARC). Başkalarının alan adınız adına sahte e-posta göndermesinin engellenmesi ve e-postalarınızın spam'e düşme oranının azaltılması.
Hesap güvenliği. Çok faktörlü doğrulama, şüpheli oturum açma uyarıları ve yönlendirme kurallarının denetimi.
Yapılandırma denetimi. Microsoft 365 veya Google Workspace güvenlik ayarlarının incelenip sıkılaştırılması.
Kullanıcı bildirimi. Çalışanların şüpheli e-postayı tek tıkla bildirebileceği bir süreç.
Süreç nasıl işler?
- Mevcut e-posta altyapınızı ve alan adı kayıtlarınızı inceleriz.
- Riskleri ve eksikleri raporlarız.
- Filtreleme ve alan adı korumasını kademeli olarak devreye alırız.
- Hesap güvenliği ayarlarını yaparız.
- Düzenli olarak izler ve raporlarız.
Sık sorulan sorular
Microsoft 365'in kendi koruması yetmez mi?
Temel koruma birçok saldırıyı durdurur, ancak varsayılan ayarlar çoğu zaman yeterince sıkı değildir ve DMARC gibi alan adı korumaları ayrıca yapılandırılmalıdır. Önce mevcut ayarlarınızı inceler, gerekiyorsa ek çözüm öneririz.