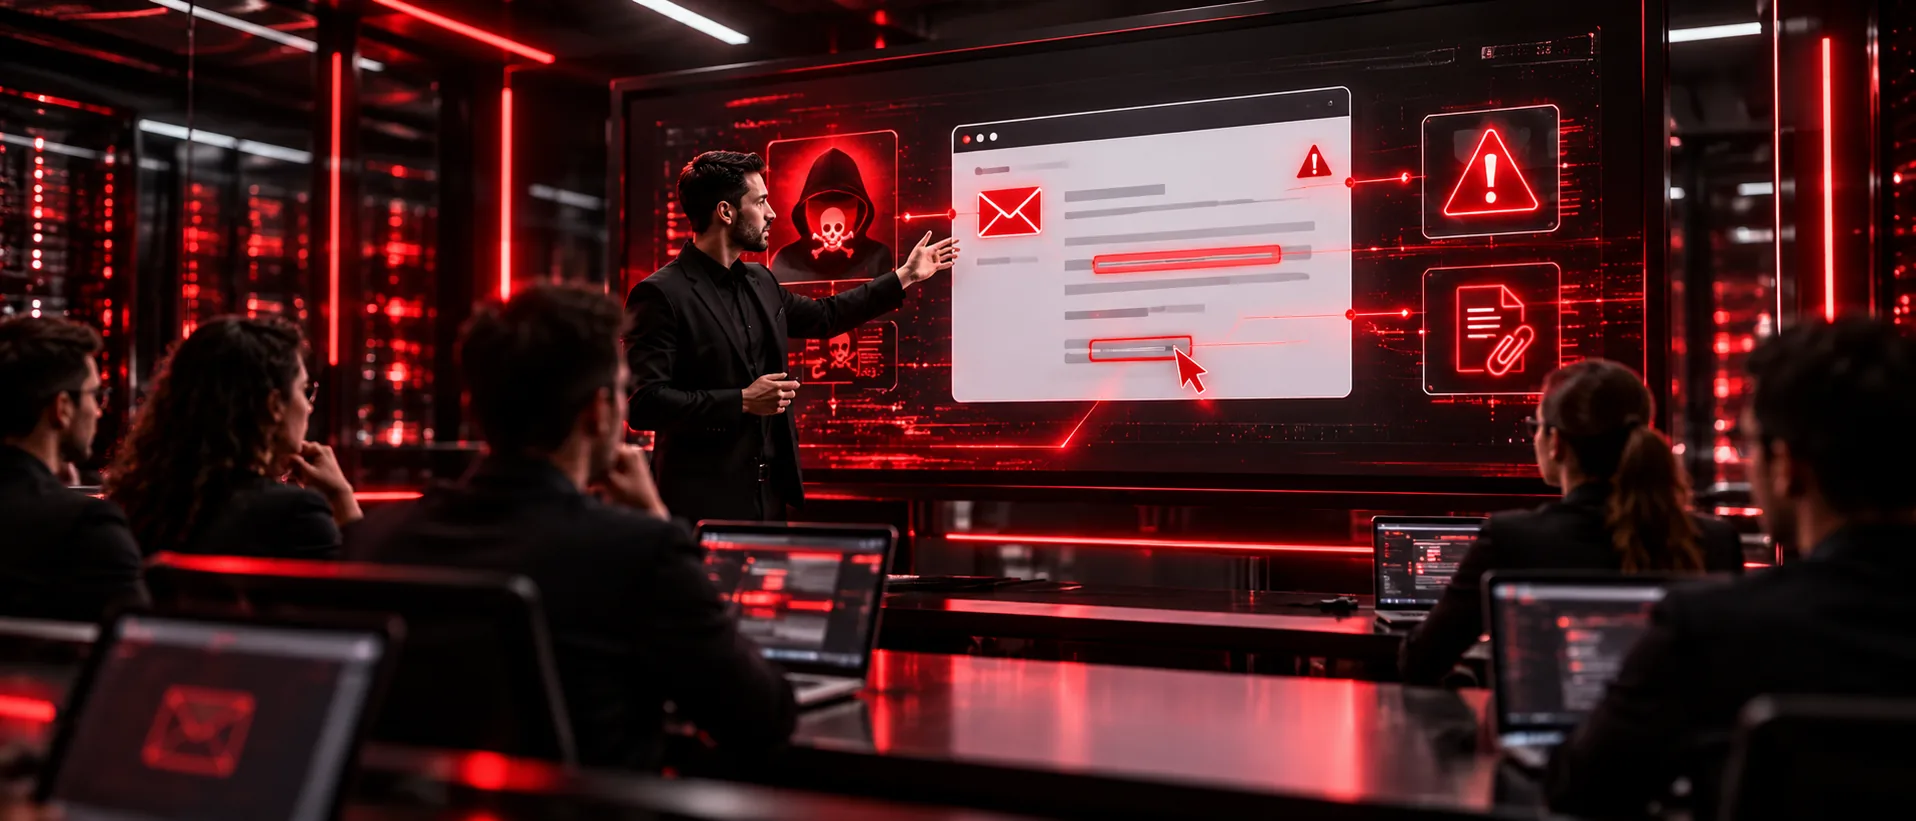
Çalışanlarınıza oltalama e-postalarını, sahte telefon aramalarını ve güvensiz alışkanlıkları tanımayı öğretiyor; eğitimin işe yarayıp yaramadığını gerçekçi simülasyonlarla ölçüyoruz.
Neden önemli?
Saldırıların büyük bölümü bir çalışanın bir bağlantıya tıklaması, bir eki açması ya da parolasını sahte bir sayfaya girmesiyle başlar. En iyi teknik önlemler bile, bilgilendirilmemiş bir kullanıcı tarafından kolayca aşılabilir.
Neler yapıyoruz?
Yüz yüze ve çevrim içi eğitimler. Teknik olmayan çalışanlar için sade, örnek olaylara dayalı oturumlar.
Oltalama simülasyonları. Gerçeğine benzeyen ama zararsız e-postalarla çalışanların tepkisinin ölçülmesi.
Rol bazlı içerik. Finans, insan kaynakları ve yönetim gibi daha çok hedef alınan birimler için ayrı senaryolar.
Temel konular. Parola ve çok faktörlü doğrulama, e-posta ve bağlantı güvenliği, sosyal mühendislik, mobil cihaz ve uzaktan çalışma, kişisel verilerin korunması.
Ölçüm ve raporlama. Tıklama ve bildirim oranlarının eğitimden önce ve sonra karşılaştırılması.
Süreç nasıl işler?
- Başlangıç durumunu ölçmek için habersiz bir oltalama simülasyonu yaparız.
- Sonuçlara göre eğitim içeriğini kurumunuza uyarlarız.
- Eğitimleri veririz.
- Birkaç hafta sonra simülasyonu tekrarlayıp değişimi ölçeriz.
- Yönetime sonuç raporunu sunarız.
Sık sorulan sorular
Simülasyonda tıklayan çalışanlar ifşa edilir mi?
Amaç kimseyi suçlamak değil, kurumun genel durumunu ölçmektir. Raporlama düzeyini başlamadan önce sizinle birlikte belirleriz.
KVKK açısından gerekli mi?
KVKK, kişisel verilere erişen çalışanların bilgilendirilmesini idari tedbirler arasında sayar. Eğitim kayıtları bu tedbirin uygulandığını gösterir.