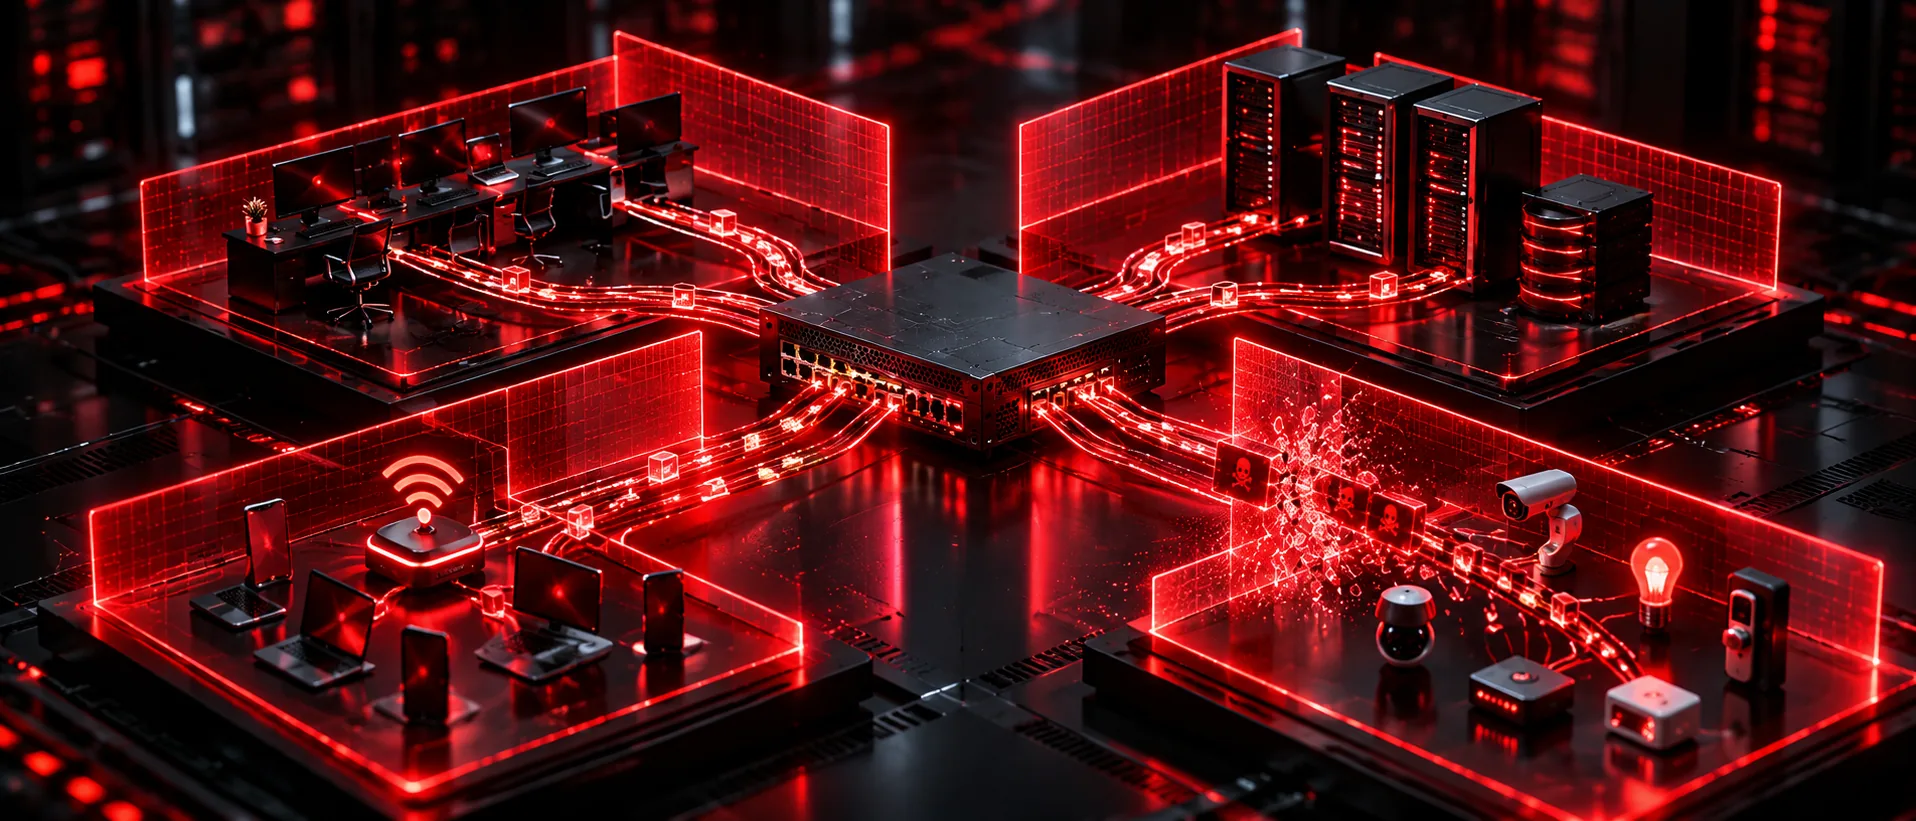
Ağınızı departman, misafir, sunucu ve cihaz gruplarına göre mantıksal bölümlere ayırırız. Böylece bir noktada yaşanan sorun ya da saldırı tüm ağa yayılmaz.
Neden önemli?
Tek parça (düz) bir ağda ele geçirilen tek bir bilgisayar, sunuculara ve diğer tüm cihazlara ulaşabilir. Misafir, çalışan ve sunucu trafiğini ayırmak saldırının yayılabileceği alanı daraltır; gereksiz yayın trafiği azaldığı için ağ da hızlanır.
Neler yapıyoruz?
Ağ ve adres planlaması. Departman, misafir, yönetim ve sunucu ağlarının ayrılması; IP adresleme planının düzenlenmesi.
Switch ve yönlendirici yapılandırması. VLAN tanımları, port atamaları ve VLAN'lar arası yönlendirme.
Erişim kuralları. Hangi bölümün hangisine erişebileceği belirlenir, kritik sistemlere erişim sınırlanır.
Cihaz izolasyonu. Yazıcı, kamera ve IoT cihazları ayrı bir bölüme alınır.
Misafir ağı. İnternete çıkan ama şirket ağını göremeyen ayrı bir kablosuz ağ.
Dokümantasyon. Ağ şeması ve yapılandırma kayıtları size teslim edilir.
Süreç nasıl işler?
- Mevcut ağı ve cihaz envanterini çıkarırız.
- Segmentasyon tasarımını hazırlar, sizinle birlikte onaylarız.
- Geçişi önceden planlanmış bir zamanda yaparız.
- Tüm bağlantıları test ederiz.
- Dokümantasyonu teslim eder, ekibinizi bilgilendiririz.
Sık sorulan sorular
Geçiş sırasında ağ kesilir mi?
Kısa kesintiler olabilir. Bu yüzden geçişi sizinle kararlaştırılan ve iş yükünün en düşük olduğu bir zamanda yaparız.
Mevcut switchlerimiz uygun mu?
VLAN desteği olan yönetilebilir switchler genellikle yeterlidir. Keşif sırasında cihazlarınızı inceler, değişmesi gerekenleri önceden bildiririz.